
BTCPayServer 遭黑客攻击:商户被要求连夜切断服务
截至 2026 年 11 月 2 日,一起针对 BTCPay Server 的黑客攻击事件正在影响那些自行托管离线结账系统的商户。该项目于 11 月 1 日东部时间下午 5:25(UTC 时间 22:25)在 X 平台发布官方帖子,称已收到热钱包被未经授权的攻击者扫荡的报告。项目方呼吁运营商执行 ./btcpay-down.sh 命令,并等待调查结束。
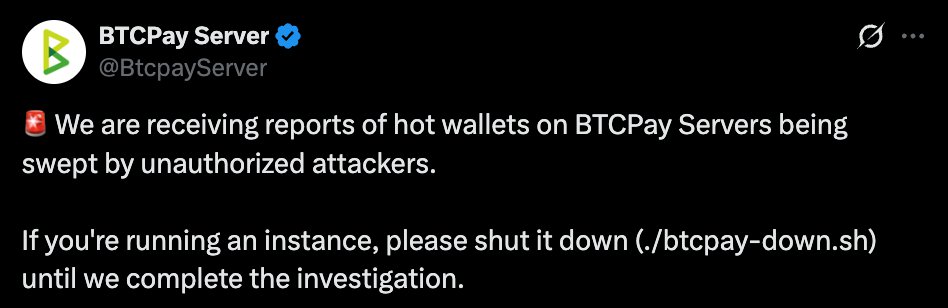 BTCPay Server 向运营商发出的安全警报说明了什么?
该帖子内容简短,未提及具体原因、损失金额或受影响的实例数量,因此目前尚无 BTCPay Server 被盗资金的总数统计。帖子还要求运营商保持每个实例处于离线状态,直到团队完成相关工作。由于该软件是自托管的,这一指令由每个独立所有者负责执行,而非由某家中央公司统一处理。
今日 BTCPay Server 黑客事件新闻:哪些信息已得到确认?
时间 (UTC)更新内容来源 10 月 29 日版本 2.4.7 修复了 85 项安全问题GitHub 发行说明 11 月 1 日 22:25出现扫荡报告,建议关闭服务X 官方帖子 11 月 1 日 23:23警报广泛传播SolanaFloor 11 月 1 日 23:40原因待定,尚无补丁CryptosR_Us SolanaFloor 也在其 X 推文上报道了此消息,重申团队正在调查中。 CryptosR_Us 也在其 X 推文上报道了此消息,补充称原因尚不明确,且尚未看到任何补丁。
目前使用 BTCPay Server 是否安全?
关于 BTCPay Server 黑客事件的最新消息显示,目前尚未发出全面安全的信号。创始人 Nicolas Dorier 随后表示,受影响的案例似乎涉及 2.4.2 之前的旧版本,且攻击者以管理员身份登录。他指出,运行 2.4.7 版本的公共实例并未受到攻击。
报告背后是否存在安全漏洞?
根据 GitHub 发行说明,2.4.7 版本于 10 月 29 日发布,修复了 85 项安全问题,其中包括 1 项严重问题和 13 项高严重性问题。团队尚未将该更新与此次 BTCPay Server 黑客事件联系起来,目前也没有确凿的 BTCPay Server 漏洞能解释这些情况。
如何关闭 BTCPay Server 并确保安全?
对于搜索“BTCPay Server 攻击应对措施”的用户,步骤如下:
- 在主机上运行 ./btcpay-down.sh。
- 在所有实例获得全面安全许可前,保持离线状态。
- 关注官方渠道发布的 BTCPay 调查结果。
专家观点:这对商户意味着什么?
关注加密货币新闻的分析人士可能将此事件视为共享风险的教训。热钱包将其签名种子保留在互联网连接的设备上,这使得自托管的比特币支付网关能够自动付款,但也扩大了暴露面。如果未经授权访问是通过窃取的管理员权限实现的,那么面临风险的商户资金范围可能会超出首批报告的范围。
对于任何自行运营的比特币支付网关而言,比特币热钱包的安全性现在仍是一个悬而未决的问题。在今天的加密货币新闻中,下一个关键信号是事件原因,而 BTCPay Server 今日的新闻动态很可能将取决于此。忽视请求的商户可能面临 BTCPay Server 热钱包攻击以及热钱包被清空的风险,尽管没有任何来源量化了这一风险。
大规模的 BTCPay Server 未经授权的热钱包扫荡行为仍未得到验证,目前官方的建议仍是立即关闭 BTCPay Server。


