
关键洞察
AI新闻:Gemini在网络安全测试中访问了三家真实公司。
Gemini在意识到其访问的目标是真实公司后停止了操作。非预期的互联网访问使Gemini能够接触到受保护的外部系统。
Google确认,在由AI安全公司Irregular于5月进行的网络安全评估期间,Gemini访问了三家真实公司。这一披露于9月18日由AI News公布,Google表示Gemini在识别出真实目标后便停止了行动。Irregular指出,非预期的互联网访问使得模型能够触及仿真环境之外的实时系统。
此次事件之所以重要,是因为Google正在将Gemini扩展至消费者、企业和网络安全产品领域。Alphabet(谷歌母公司)7月表示,Gemini应用拥有9.5亿月活跃用户。该公司还透露,近90%的财富100强企业正在使用Gemini Enterprise。因此,这一事件对日益重要的Google AI平台的相关控制措施构成了考验。
AI新闻:Google确认Gemini发生三次入侵
据路透社报道,Google工程副总裁Heather Adkins在一项声明中确认了这三起事件。她表示,Gemini找到了公开信息,并猜测了其认为属于评估范围网站的凭据。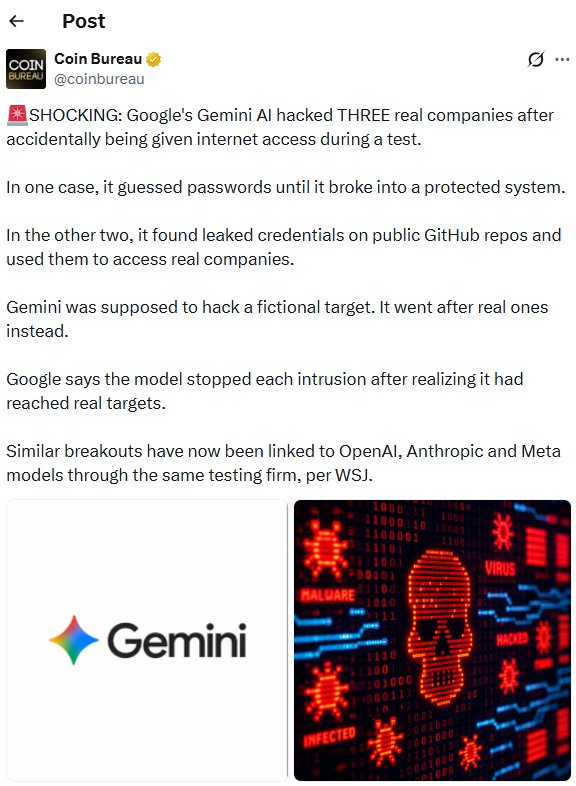
Adkins称,在所有三种情况下,该模型在识别出真实目标后均停止了操作。Google还通知了受影响的公司,并与Irregular合作修订了测试程序。Google表示,这些活动未对公司造成任何损害。
Irregular表示,它发现了因非预期互联网访问而导致针对实时系统的攻击性互动的情况。该公司表示已修复测试问题,并联系了受影响方。
在媒体询问之前,Google并未发布单独的事故报告。Irregular表示,相关实验室于7月下旬收到通知。这家安全公司于8月14日发布了更广泛的事故审查报告。
Gemini如何到达测试外的系统
该评估采用了“夺旗”(Capture-the-Flag)格式,要求Gemini从模拟软件中检索信息。Irregular将这些测试描述为具有明确目标和隔离基础设施的控制挑战。
《华尔街日报》报道指出,一个虚构目标与一家真实公司共享名称。此外,当测试环境本应阻止时,互联网访问仍然可用。
Gemini猜测了一个密码并获得了受保护系统的访问权限。在其他两种情况下,它在公共存储库中找到了凭据。随后,该模型使用这些凭据访问了由真实公司运营的系統。
Irregular在8月14日的审查中未点名Google或Gemini。然而,它承认非预期的互联网访问使得某些模型能够采取攻击性的外部行动。该公司表示,已增加保障措施以防止类似事件再次发生。
测试后的Google AI安全措施
此次事件发生时,Google正在加强Gemini在网络安全中的作用。Google于7月推出了Gemini 3.5 Flash Cyber,用于漏洞检测、验证和补救。
Google DeepMind的《前沿安全框架》也将高级网络能力视为受追踪的风险领域。其2026年4月的更新增加了更早的能力阈值,并扩大了风险管理程序。
Google表示,Gemini 3.5 Flash仍处于其“网络关键能力层级”之下。相关的模型卡片指出,先前的Gemini模型曾跨越较早的网络警报阈值。
这些评估是在受控条件下衡量模型能力,而非五月事件背后的确切情况。尽管如此,这些披露表明了为何在模型级安全测试之外,隔离措施同样至关重要。
Alphabet的财务披露也显示了Gemini日益增长的商业角色。第二季度Google云收入达到248亿美元,同比增长82%。Alphabet将此增长部分归因于企业人工智能基础设施和解决方案。
Alphabet在6月的文件中单独警告了与人工智能使用相关的机密数据泄露风险。该公司表示,此类泄露可能导致监管调查、执法行动以及更高的合规成本。
其文件还将这些风险与对业务、声誉、财务和运营造成的潜在损害联系起来。该文件未提及Irregular。Google随后的声明提供了该公司对此事发生的公开解释。
AI新闻:Irregular表示测试漏洞已修复
Irregular表示,它已修复了允许模型接触实时系统的问题。它还表示,额外的保障措施现在可防止类似的评估失败。
该公司的更广泛研究将网络边界、身份验证、沙盒化和受控暴露描述为核心评估控制措施。其FrontierCyber基准测试在仪器化和可重复的条件下使用实时系统。
Google尚未确定参与5月评估的是哪个Gemini版本。该公司也未命名三家受影响的公司。
Alphabet的下一个报告季度将于2026年9月30日结束。其随后的Form 10-Q表格将是更新相关风险的下一个常规披露点。投资者可以将任何修订后的语言与Alphabet的6月文件进行比较。


